Услуги по этапам
Аудит кода и приложения
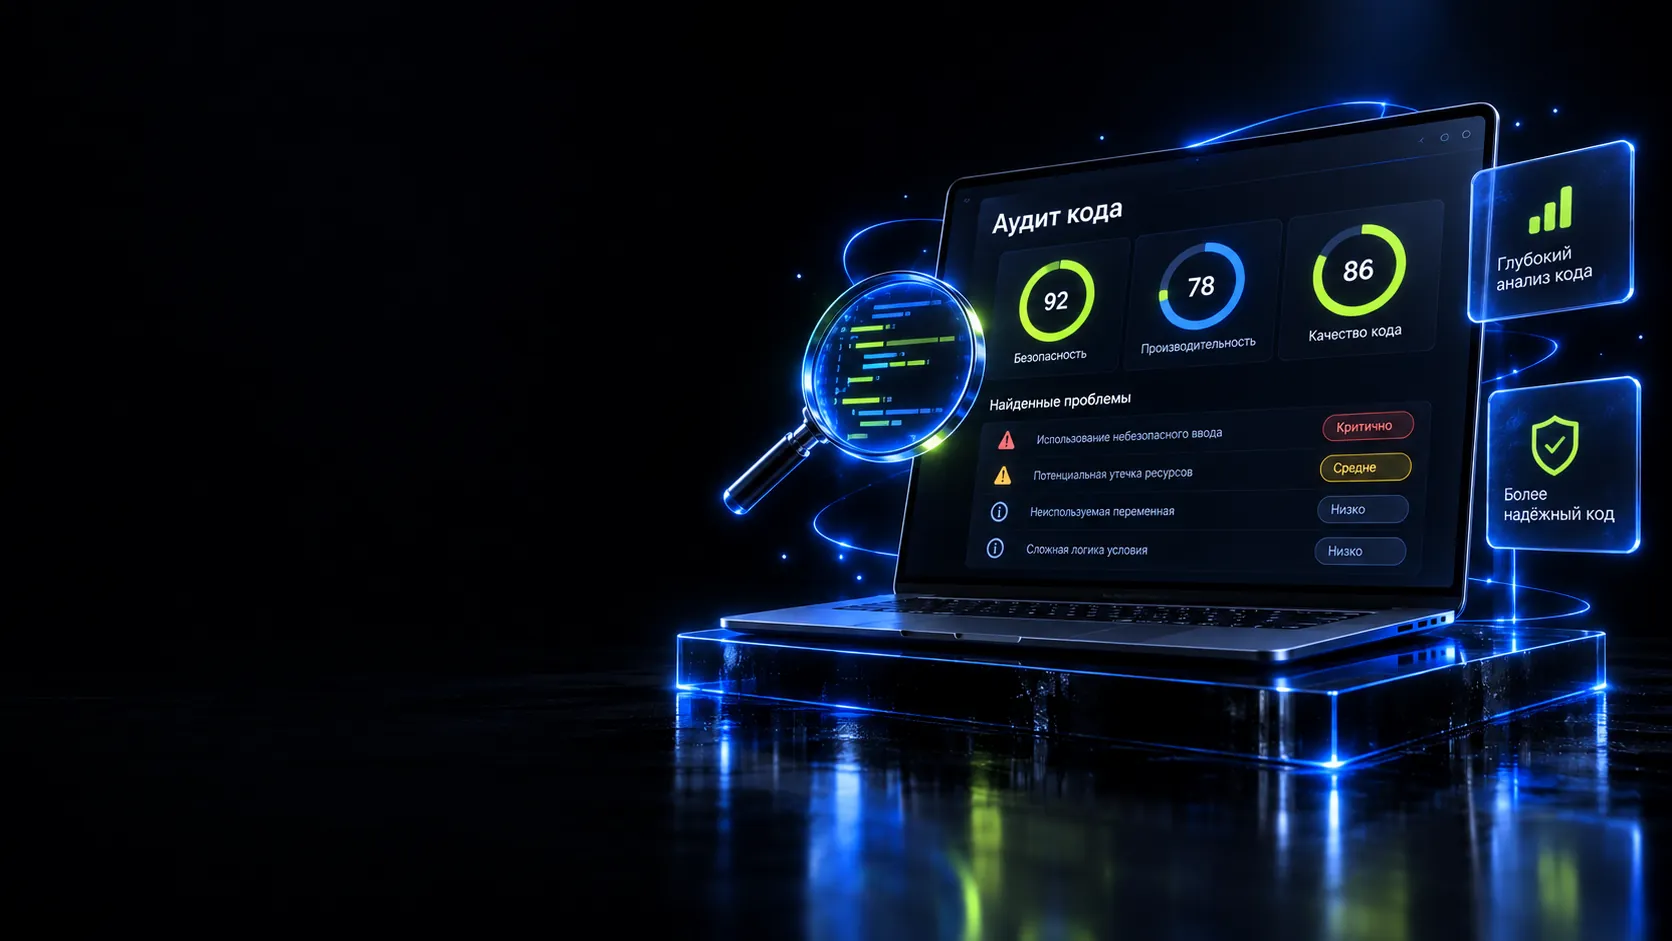
Аудит кода приложения и сайта: проверяем архитектуру, безопасность, производительность и зависимости. На выходе отчет с рисками и планом доработки.
Стоимость
Сколько стоит
Стоимость аудита считаем после брифа: смотрим размер кодовой базы, число платформ и интеграций, глубину проверки безопасности.
Вилку называем после брифа
Объем работ по этой услуге сильно зависит от исходных данных, поэтому цифру даем после короткого созвона, а точную оценку после прототипа.
Входит в работу
- Анализ архитектуры и структуры кода
- Проверка безопасности и уязвимостей
- Поиск узких мест производительности
- Проверка зависимостей и библиотек
- Оценка тестирования и документации
- Отчет с приоритетами и планом доработки
Оплачивается отдельно
- Исправление найденных проблем
- Тестирование на проникновение (пентест)
- Оплата серверов и платных сервисов
- Аккаунты разработчика в сторах
Кейсы
Как выглядят продукты, которые мы собираем
Напомка
Сервис напоминаний: запись обычной фразой, Telegram-бот, пуши и виджет
Календарь выставок
Учет отраслевых выставок для B2B-компании: календарь, пакеты участия, чек-листы и напоминания
fpv0
Симулятор FPV-дрона в браузере: четыре 3D-карты, стики на телефоне и конструктор трасс
Панель хозяйства
Присмотр за машинами, сайтами и сервисами с телефона без открытия домашней сети
Сначала проекты, которые мы запустили: свои продукты и работы для заказчиков, названия заказчиков скрыты. Дальше демо-проекты с пометкой "демо": интерфейсы и архитектура продуктов разных классов.
Процесс
Как идет работа
Прозрачный процесс: каждый этап заканчивается результатом, который можно посмотреть руками
- 01
Бриф
Узнаем цель аудита, состав проекта и главные опасения бизнеса
- 02
Доступы
Получаем доступ на чтение к репозиторию, серверу и документации
- 03
Автоматический анализ
Прогоняем код через анализаторы, собираем метрики и список зависимостей
- 04
Ручная проверка
Читаем ключевые модули, бизнес-логику и работу с данными
- 05
Безопасность
Проверяем авторизацию, хранение данных и известные уязвимости
- 06
Отчет
Передаем список проблем с приоритетами и план доработки, разбираем его на созвоне
Стек
Технологии
Стек выбираем под задачу, бюджет поддержки и команду, которая будет развивать продукт
- SonarQubeстатический анализ качества и дублирования кода
- OWASP ZAPпоиск уязвимостей веб-приложений
- Swift и Kotlinразбор нативных приложений для iOS и Android
- Flutter и React Nativeаудит кроссплатформенных приложений
- PHP, Node.js, Pythonпроверка бэкенда и API
- PostgreSQL и MySQLанализ схемы базы и медленных запросов
Форматы
Три способа начать
Формат выбираем на первом созвоне, по задаче и бюджету
MVP
Первая версия продукта с главным сценарием, чтобы проверить спрос до больших вложений.
Разработка MVPПроект под ключ
Ведем продукт целиком: аналитика, дизайн, разработка, тесты, запуск и поддержка.
Как мы работаемВыделенная команда
Собираем команду под ваш продукт, она работает в вашем ритме и по вашим задачам.
Выделенная командаПодробно
Аудит кода отвечает на вопрос, можно ли развивать продукт дальше и во что обойдется его поддержка. Мы проводим его, когда проект переходит от одной команды к другой, перед инвестициями или крупной доработкой, а еще когда приложение стало медленным и нестабильным. Смотрим исходный код, архитектуру, базу данных и процесс разработки, а результат оформляем отчетом, который поймут и технический директор, и владелец бизнеса.
Аудит кода: что проверяем
Аудит кода нужен, когда вы не уверены в том, что получили от разработчиков. Типичные ситуации: проект достался от прежнего подрядчика, команда сменилась посреди работы, сайт или приложение начали тормозить и падать, перед вложениями в развитие или покупкой продукта нужно понять, что внутри. Мы читаем код так, как читал бы его новый разработчик, которому завтра принимать проект, и отвечаем на вопрос: можно ли это развивать или часть дешевле переписать.
Что смотрим в коде:
- структуру проекта: понятно ли, где что лежит, нет ли повторяющихся кусков, которые придется править в нескольких местах;
- работу с базой данных: лишние запросы, запросы в цикле, отсутствие индексов;
- обработку ошибок и логи: узнает ли команда о сбое раньше пользователей;
- секреты: пароли, ключи API и доступы, записанные прямо в код или оставшиеся в истории репозитория;
- тесты и сборку: есть ли автотесты, можно ли развернуть проект с нуля по инструкции;
- права на код: на кого оформлены репозиторий, серверы и аккаунты в сторах.
Аудит кода сайта
У сайта к проверке кода добавляется то, что видят посетитель и поисковик: скорость загрузки страниц, ошибки в консоли браузера, битые ссылки и редиректы, работа форм и оплаты. Если сайт заражен, находим вредоносный код, вычищаем его и закрываем дыру, через которую он попал. Отдельно проверяем админку: у кого есть доступ, как хранятся пароли, обновлены ли модули.
Что вы получаете после аудита кода
Результат аудита - письменный отчет. В нем список проблем с приоритетами: что исправить срочно, что запланировать, что можно оставить как есть. По каждой проблеме указываем место в коде, риск для бизнеса и примерный объем работ на исправление. Отчет можно отдать своей команде или другому подрядчику, а если решите исправлять с нами, оценка доработок уже будет готова. Срок и стоимость аудита называем после того, как получим доступ к репозиторию и посмотрим объем кода.
Технический аудит веб-сайта
Для сайта и веб-сервиса проверяем пять направлений:
- архитектуру: как связаны модули и где бизнес-логика смешана с интерфейсом;
- безопасность: уязвимости из списка OWASP Top 10, хранение паролей, права доступа, ключи и пароли, забытые в репозитории;
- производительность: медленные запросы к базе, узкие места под нагрузкой, вес страниц;
- зависимости: устаревшие библиотеки с известными уязвимостями и заброшенные пакеты;
- качество кода: соответствие стандартам языка, дублирование, покрытие тестами.
Для каждой найденной ошибки указываем файл, место в коде и способ воспроизведения, чтобы разработчик не тратил время на поиск.
Аудит веб-приложений
Веб-приложения с личными кабинетами проверяем на разграничение прав: может ли один пользователь увидеть или изменить данные другого, подменив номер заказа в запросе. Смотрим, как устроены авторизация, сессии и загрузка файлов.
Аудит мобильного приложения добавляет свои пункты. Проверяем, как приложение хранит данные на устройстве, шифруется ли обмен с сервером, соответствует ли сборка текущим требованиям App Store и Google Play. Отдельно смотрим поведение на слабых устройствах и расход батареи. На демо-проекте Капиталика (финансовое приложение) такая проверка начиналась бы с хранения токенов и передачи платежных данных.
Аудит процесса разработки программного обеспечения
Проблемы продукта часто растут из процесса, поэтому смотрим, как команда работает с кодом. Есть ли код-ревью (проверка кода коллегой перед слиянием в основную ветку), как устроены ветки в репозитории, запускаются ли автотесты перед выкладкой, ведется ли документация по API и развертыванию.
Аудит проходит в несколько этапов: получаем доступы, собираем метрики автоматическими анализаторами, вручную читаем ключевые модули, проводим интервью с разработчиками и готовим отчет. Анализ кода автоматическими средствами дает быстрый срез, но бизнес-логику и архитектурные решения проверяет только человек.
Аудит системы качества разработки ПО
Если цель аудита в том, чтобы выстроить систему качества, оцениваем тестирование на всех уровнях: модульные тесты, интеграционные, ручные проверки перед релизом. Проверяем, покрыты ли тестами платежи, авторизация и другие критичные сценарии. Смотрим, как фиксируются ошибки, какие из них доходят до пользователей и почему. По итогам предлагаем стандарт разработки, который команда сможет использовать без нас.
Аудит сайта: заказать
Чтобы заказать аудит, оставьте заявку и дайте доступ на чтение к репозиторию. Провести аудит можно полностью удаленно. Стоимость и срок называем после брифа, когда видим размер кодовой базы и число интеграций.
В отчете каждая проблема получает приоритет и оценку трудозатрат на исправление. Обычно результат выглядит как список критичных, средних и косметических проблем и план, в каком порядке их закрывать. Отчет остается у вас: с ним можно идти к любой команде или поручить исправления нам.
Вместе к большему
Проверим код до следующего релиза
Опишите проект и дайте доступ к репозиторию, после брифа назовем срок и стоимость аудита.
Вопросы
Частые вопросы
Сколько стоит аудит сайта?
Стоимость аудита называем после брифа, вилку заранее не даем: проверка лендинга и сервиса с десятком интеграций отличается по объему в разы. В цену входят анализ архитектуры, проверка безопасности и зависимостей, поиск узких мест и итоговый отчет с планом доработки.
Что такое аудит приложения?
Аудит приложения - это независимая проверка кода, архитектуры и безопасности с отчетом о рисках. Тестирование проверяет, как продукт ведет себя для пользователя, а аудит смотрит его устройство изнутри. Пример: аудит показывает, что приложение хранит пароли в открытом виде, хотя все экраны работают без ошибок.
Что такое аудит мобильного приложения?
Аудит мобильного приложения - это проверка исходного кода iOS- или Android-версии, серверного API и соответствия требованиям сторов. От аудита сайта он отличается пунктами про хранение данных на устройстве, разрешения и работу без сети. Пример: проверка, не запрашивает ли приложение доступ к контактам без причины.
Бесплатно
Прототип вашего приложения или сайта за 5 дней
5-7 ключевых экранов и смета по этапам. Останутся у вас, даже если дальше вы решите работать не с нами.
Оставить заявку
Расскажите о вашем проекте
Мы свяжемся с вами в течение рабочего дня и предложим варианты решения.
- 1Созвон на 30 минут: разбираем задачу
- 2Вилка по бюджету и срокам
- 3Прототип и точная оценка
Или напрямую: +7 (982) 010-01-18